PoC 公开 2 小时就开打,Atlassian CVE-2026-21589 从读文件到 Jira 管理员
2026 年 10 月 5 日,Atlassian 发布安全公告,一次性给 8 个自建产品打补丁:CVE-2026-21589,CVSS 9.3。Jira、Confluence、Bitbucket、Bamboo、Crowd、Fisheye、Crucible 全在名单里。未经身份认证的攻击者,可以读取服务器 webroot 内的任意文件。
10 月 6 日,watchTowr 公开了完整技术分析和可用 PoC(附 Nuclei 扫描模板)。威胁情报厂商 Previdian 的蜜罐在 PoC 公开约 2 小时内就捕获到了利用尝试。截至 10 月 8 日,已记录 190 次尝试、来自 10 个国家的 32 个 IP——而且数字还在快速上升。
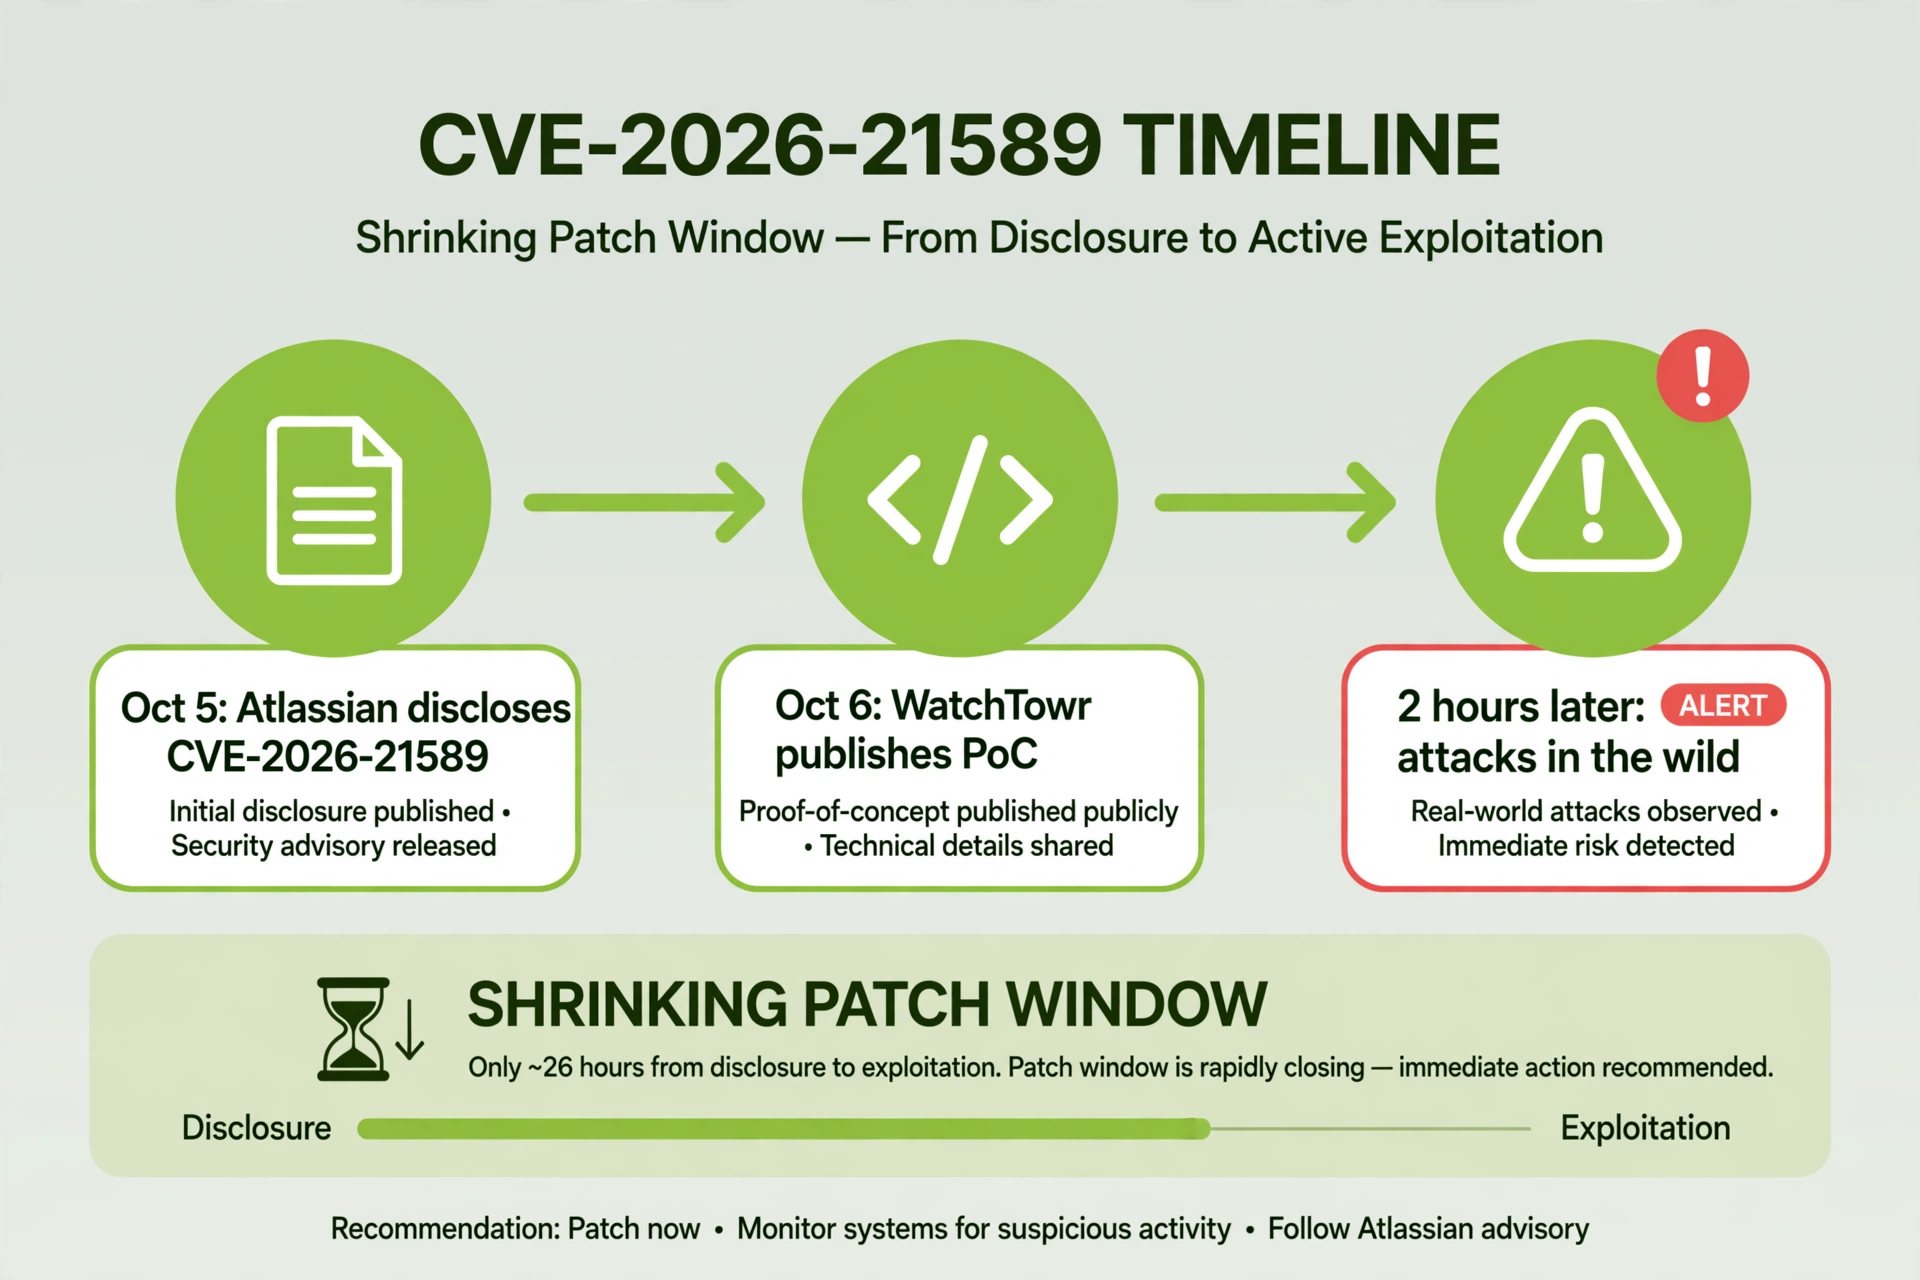
上一篇我们说”漏洞从披露到被利用只要 4 天”,GitLab 那次是”当天”。这一次更狠:从 PoC 公开到野外攻击,只隔了 2 小时。你的补丁窗口不是按天算,是按下班前算的。
从读文件到 Jira 管理员:三步升级链
这次最要命的不是”能读文件”,而是 watchTowr 挖出来的升级链。根因是一个 8 个产品共享的 web-resource 库,它把 :: 转成 /,攻击者经插件资源端点构造路径遍历,无需登录就能读 webroot 内的文件。
单独看,读文件似乎”只是”信息泄露。但 watchTowr 发现:Jira 接入 Crowd 的部署,WEB-INF/classes/crowd.properties 里存着 Crowd 的明文应用凭证。攻击链是这样的:
- 读文件:未授权读取
WEB-INF/classes/crowd.properties,拿到 Crowd 应用名和明文密码 - 调 API:用这组凭证直接对话 Crowd(Atlassian 的身份中枢),列用户、建账号
- 提权:把新建账号加进
jira-administrators组——Jira 管理员到手
watchTowr 原话:”basically game over”。一个 CVSS 9.3 的”文件读取”,在 Crowd 集成的环境里等价于远程建管理员。
为什么 DBA 必须在乎
因为 Jira/Confluence 这种”协作基础设施”,在很多公司是和数据库部署在同一内网、同一运维团队手里的。想想连锁反应:
- Jira 管理员 = 能看所有项目、所有 ticket,包括那些贴着生产数据库密码的运维单
- Confluence 管理员 = 能翻所有知识库,包括架构文档、账号清单
- 拿下一台内网服务器,横向到数据库服务器只是时间问题
watchTowr 估计公网 Confluence 实例接近 70 万。CISA 还没把它列入 KEV——但蜜罐数据说明,攻击者可没在等 CISA。
自查三步,照着做
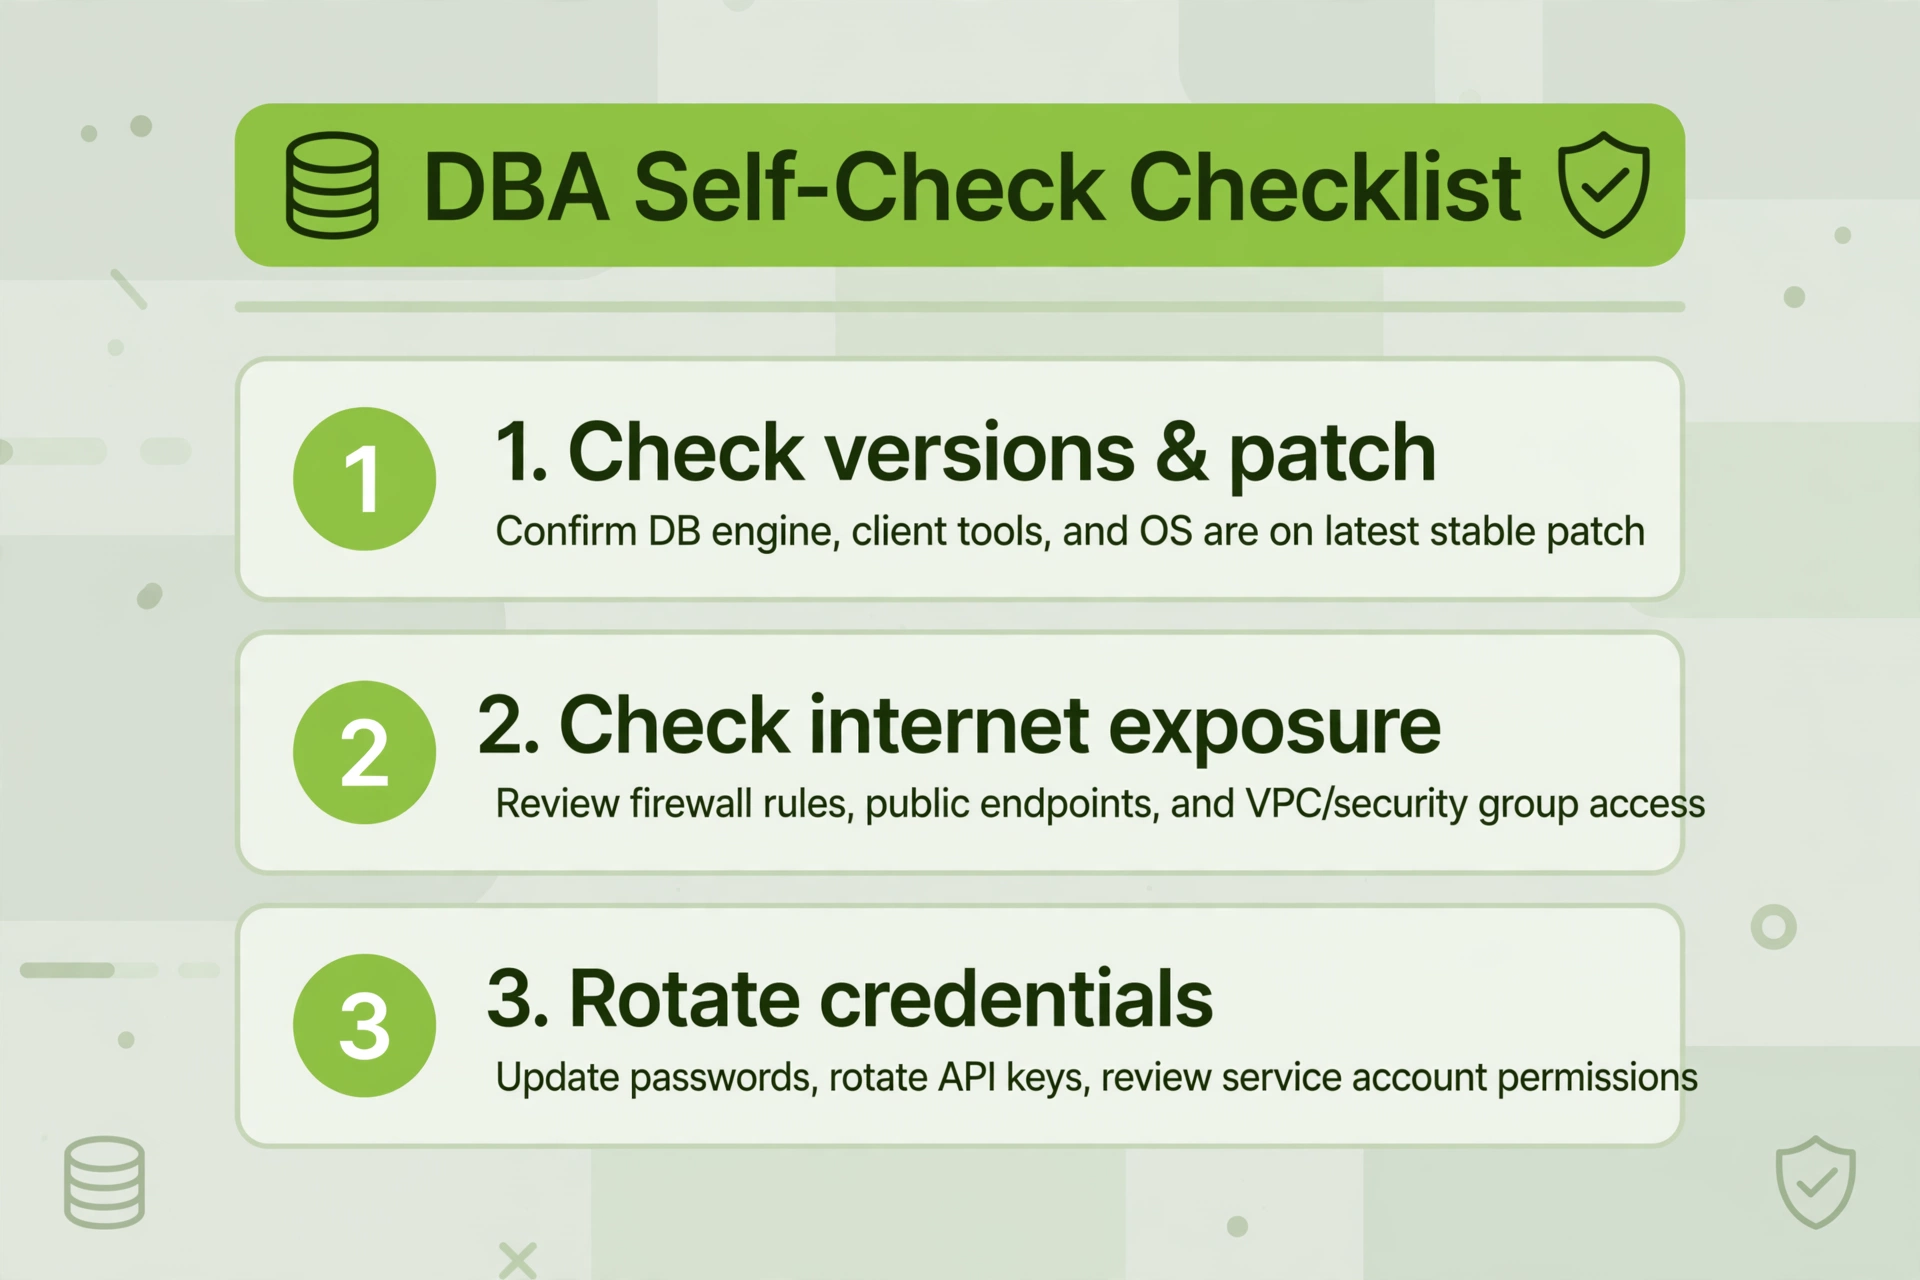
1. 看版本。 8 个产品全要查:Jira Software、Jira Service Management、Confluence、Bitbucket、Bamboo、Crowd、Fisheye、Crucible。Atlassian 公告里有每个产品的修复版本,对号入座升级。EOL 老版本也可能受影响,别以为”太老了没人打”。
2. 看暴露面。 公网实例是第一批目标。不能立刻打补丁的,按 Atlassian 的建议:先断公网,或者上 WAF/反向代理拦截规则顶着。Crowd 的 API 尤其要限制来源 IP。
3. 查日志、轮换凭证。 访问日志里搜 .. 旁边跟着 /、\ 或 :: 的请求(URL 解码最多两次),返回 200 的就要按”已读走”处理。Crowd 应用密码必须轮换,检查最近有没有新建的管理员账号。补丁只能堵未来,堵不住已经读走的东西。
补丁窗口已经没了
从”4 天”到”当天”再到”2 小时”,留给运维的窗口一直在缩。这次还有个教训:单看 CVSS 9.3 的”文件读取”容易低估,真正的杀伤力藏在”读到什么文件”里——一个明文存凭证的配置文件,就能把文件读取变成管理员接管。
自建 Atlassian 全家桶这种”平时没人管、出事全公司陪葬”的基础设施,值得列个清单定期扫一遍版本和暴露面。别等到 Jira 里多了个不认识的管理员,才想起那台 Confluence 三年没升级了。
现在全免费——dbcheck.org,上传就能拿完整 Word 报告。扫出来的问题搞不定?云和恩墨有 7×24 商业数据库维保兜底:https://enmotech.com
原文作者: liups.com
原文链接: http://liups.com/posts/962bc791/
许可协议: 知识共享署名-非商业性使用 4.0 国际许可协议